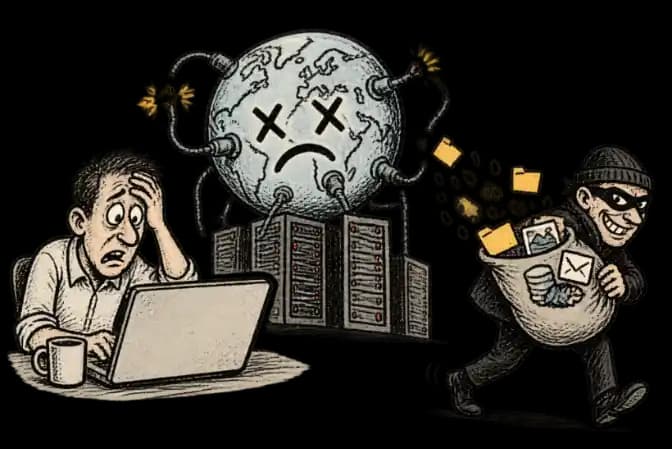


Magyarország weboldala, Revolut-leállás, akadozó felhőszolgáltatások, felfüggesztett telepítések és kritikus biztonsági rések. Az internet működését biztosító háttérrendszerek most egyszerre kerültek reflektorfénybe. A PHP két súlyos hibája miatt a következő napokban weboldalak tömege válhat támadások célpontjává, miközben a fejlesztőknek és a tárhelyszolgáltatóknak versenyt kell futniuk az idővel.
Az internet egy hatalmas város
Ha az internetet egy hatalmas városnak képzeljük el, akkor a weboldalak a házak, a felhőszolgáltatások az infrastruktúra, a programozási nyelvek pedig azok a gépek, amelyek nélkül a város működése megállna: aszfaltozó, takarító, szennyvíz szivattyú, busz, személyautó, rendőr, stb.
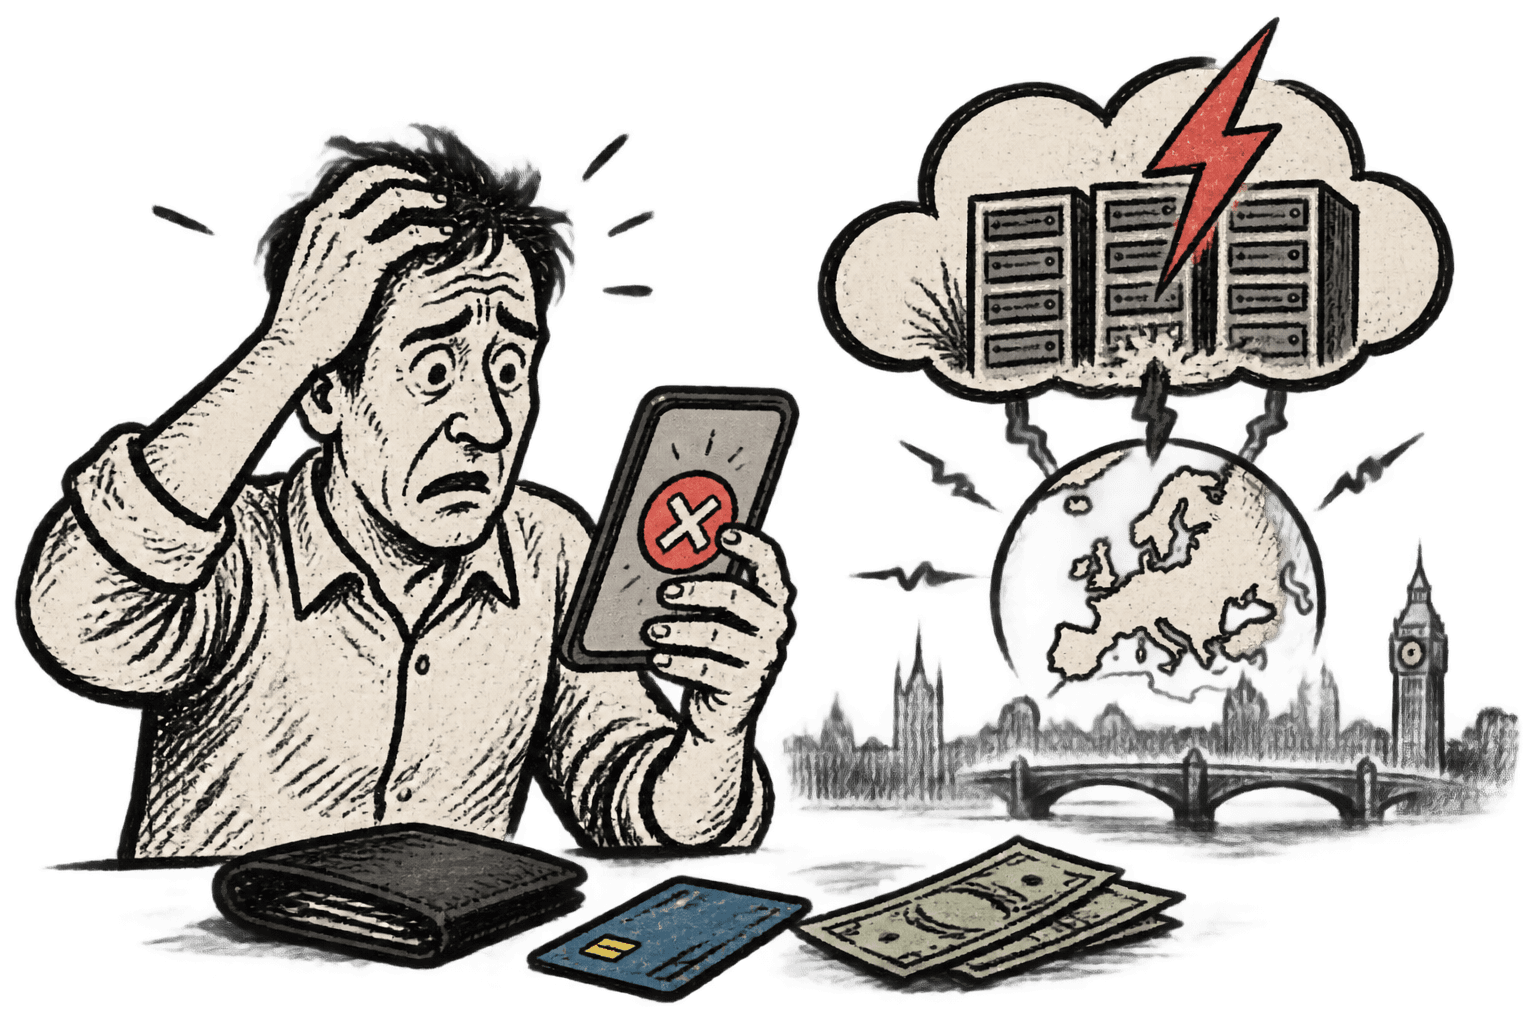
Október 20-án a Google Cloud londoni régiójának áramellátási problémája miatt a Revolut és más szolgáltatások működésében is fennakadások jelentkeztek. Október 21-én pedig nyilvánosságra kerültek a PHP programozási nyelv két kritikus biztonsági hibájának részletei. Ezek a hibák megfelelő körülmények között lehetővé tehetik, hogy egy támadó akár bejelentkezés nélkül is kódot futtasson egy sérülékeny szerveren.
A félelmetes pedig az, hogy TE is megoldhatod ezt egy nyilvános programmal.
Mi történt a PHP-val?
A PHP egy programozási nyelv, amelyet weboldalak és online szolgáltatások milliói használnak. Többek között a WordPress és a Joomla is erre épül, vagyis a magyar önkormányzati honlapoktól a kisebb híroldalakon át a webáruházakig rengeteg rendszer érintett lehet.
Október 21-én két kritikus hibát azonosítottak:
CVE-2026-109618: a memória elfogyásának hibás kezelése.
CVE-2026-109619: a korábban felszabadított memóriára mutató, elavult belső állapot hibás kezelése.
Mindkét sérülékenység súlyossági értékelése 9,2 a maximális 10-ből. A biztonsági figyelmeztetések szerint megfelelő körülmények között távoli kódfuttatást is lehetővé tehetnek.
De mit jelent ez a gyakorlatban?
Képzeljünk el egy raktárt!
Egy program működés közben memóriát használ, ahol az aktuális munkához szükséges adatokat tárol: Pl a rakrában: hol a flex, Gizinek mennyi a fizetése, ki a cégvezető.
Ha elfogy a hely, a programnak szabályosan meg kell szakítania a műveletet. Az egyik PHP-hibánál azonban bizonyos helyzetekben a rendszer úgy kezdheti meg a takarítást, hogy egyes adatok még nincsenek megfelelően előkészítve.
A másik esetben a program egy olyan memóriaterületre hivatkozhat, amelyet már felszabadítottak. Mintha a raktár nyilvántartása továbbra is egy olyan polcra mutatna, amelyet időközben kiürítettek, és már más célra használnak.
Egy támadó speciálisan összeállított internetes kérésekkel megpróbálhatja előidézni ezeket a hibás állapotokat. Ha sikerrel jár, a sérülékenység lehetőséget teremthet arra, hogy a raktár tulajdonos engedélye nélkül a raktár tartamát elvihesse, módosíthassa, átrendezhesse, ANÉLKÜL HOGY EZ BÁRKINEK FELTŰNNE!
...és a gond: sikerülni fog.
Miért térdelt le a net?
A biztonsági hibák azért különösen veszélyesek, mert nem egyetlen weboldal egyedi programkódjában találhatók, hanem a széles körben használt PHP futtatókörnyezetben, ráadásul a magban (core).
Egy WordPress-oldal tulajdonosa hiába használ erős jelszót, naprakész bővítményeket és megfelelő adminisztrációs jogosultságokat, ha a szerverén futó PHP-verzió sérülékeny. Ezért a javítás nem pusztán a WordPress vagy a Joomla frissítését jelenti. A szerveroldali PHP-réteget kell frissíteni.
A biztonsági szakemberek számára az ilyen helyzet különösen sürgős. Amint nyilvánosságra kerül egy kritikus hiba, a támadók is elkezdhetik vizsgálni, hogyan lehet kihasználni.
A javítás nélküli rendszerek így egyre nagyobb veszélybe kerülhetnek. 2026.10.20.-a óta MINDEN ilyen rendszer nyitva van:
Tessék itt az expolit:
https://github.com/Nayrae/CVE-2026-109618
Igen jól látod, bármikor futtathatod, vagy chatGPT worknek megmondhatod, hogy : "minden általam látogatott weboldalon futtasd le ezt a scriptet és a minden mysql adatbázist ments csv formátumba"
Miért kerülhetnek leállásközeli helyzetbe a fejlesztői platformok?
A modern weboldalak nem egyszerűen egyetlen szerveren futnak. Gyakran felhőszolgáltatások, konténerek, adatbázisok és automatikus telepítési folyamatok együttese biztosítja a működésüket.
A Railwayhez hasonló platformokon a fejlesztő feltölti az új programkódot, a rendszer lefordítja vagy összeállítja az alkalmazást, majd telepíti azt a megfelelő környezetbe. Ezt nevezzük deploynak.
Jó tudom, nem lesz több szakmai angol, de ezt jegyezd meg.
És hogyan kapcsolódik mindehhez a Revolut a Magyarorszag.hu ?
Ezek is ugyan úgy nyitva vannak bárkinek. Igen minden ezeken (és még a világ weboldalainak 70%-án).
Senki észre nem vette, hogy a sérülékenységet ismerők a teljes Gooogle felhőhöz hozzáférnek.
A fejlesztők most versenyt futnak az idővel
Az eddig tökéletesen működő régi verziók MIND elavultá váltak, amikor olvasod ezt a cikket, már legalább 3-szor mentették a weboldaladhoz tartozó adatbázist, minden file-al, minden e-mail levelezéseddel, csatolmányoddal. Mostanra a kormányzati, pénzügyi, egészségügyi weboldalak is elhasaltak.
A következő célpontok között ott lehetnek a helyi weboldalak is
A következő napokban és hetekben az összes WordPress- és Joomla-oldal támadásra számíthat. A kisebb szervezetek és vállalkozások weboldalainál gyakran nincs külön rendszergazda, aki azonnal ellenőrizné a szerver állapotát, így az összes adat:
hát igen: HELLÓ!
Egy sikeres támadás után az oldalra hamis tartalom kerülhet, ellophatják az adatbázisban tárolt információkat, vagy a honlapot más támadások kiindulópontjaként használhatják. Az, hogy egy weboldal kicsi vagy kevéssé ismert, nem jelent automatikus védelmet: a támadások egy része automatizált, és a sérülékeny szervereket tömegesen is kereshetik.
Ezért reális veszély a kompromittálódások számának növekedése, bár nem lehet biztosan kijelenteni, hogy minden WordPress- és Joomla-oldal veszélybe kerül vagy fel lesz törve.
Mit tehetsz te?
Ha csak internetezel, online bankolsz vagy vásárolsz, nem kell pánikba esned. A PHP-frissítések telepítése a weboldalak üzemeltetőinek és a tárhelyszolgáltatóknak a feladata.
DE VAN EGY ROSSZ HÍREM:
...nem tehetsz semmit: minden jelszó hash-ed, a fotóid, a neten őrzött doksiaid kódolt változata már nyilvános.
Ha saját weboldalad van, kérdezd meg a tárhelyszolgáltatót, hogy a PHP-hibák javítását telepítette-e, és a weboldalad valóban a javított futtatókörnyezetet használja-e, de készülj fel arra, hogy minden adatbázisod már máshol is elérhető.
Ez van... analógok vagytok egy digitális világban.
De egyébként én is az vagyok: 24 órája nem tudok pusholni, pedig legalább 14 deploy várakozik. A friss tartalom gyártás működik, de a backend lóg a levegőben...
Rendszergarázdák: jó munkát és kitartást a kövi 48 órára!
Források
PHP hivatalos biztonsági tájékoztató: https://www.php.net/
Google Cloud – a két kritikus PHP-hiba és a javítások: https://cloud.google.com/blog/products/identity-security/responding-to-core-php-vulnerabilities-cve-2026-109618-cve-2026-109619
NHS England – kritikus PHP-sérülékenységek: https://digital.nhs.uk/cyber-alerts/2026/cc-4875
Kanadai Kiberbiztonsági Központ: https://www.cyber.gc.ca/en/alerts-advisories/al26-026-critical-vulnerabilities-impacting-php-cve-2026-109618-cve-2026-109619
Reuters – Revolut és Google Cloud: https://www.reuters.com/business/finance/revolut-says-some-services-back-online-after-outage-2026-10-20/
Railway állapotjelentés: https://status.railway.com/